NIMBUS SUITE · SHIELD
La sécurité DNS qui garde tout votre réseau propre
Nimbus Shield filtre la publicité, les traqueurs, les malwares et les applications indésirables au niveau du réseau, pour chaque appareil, sans logiciel sur les endpoints. Pensez à Pi-hole ou AdGuard, mais en version entreprise : multi-tenant, redondant, avec DNS chiffré, contrôle parental, rapports et authentification unique.
D'un internet en désordre à un trafic maîtrisé
La publicité, les traqueurs et les domaines malveillants coûtent de la bande passante, de la confidentialité et de la sécurité. Les plugins d'endpoint ne couvrent jamais tout : les invités, l'IoT, les smart-TV et les téléphones restent hors de portée. Shield agit à la source, au niveau du DNS, pour que chaque appareil du réseau soit automatiquement protégé.
Ce que fait Nimbus Shield
Blocklists et catalogue
Choisissez dans un catalogue sélectionné (StevenBlack, AdGuard, HaGeZi, OISD, listes de phishing et de malwares) ou ajoutez vos propres listes. Mise à jour automatique selon un calendrier que vous définissez vous-même.
Bloquer des applications
Bloquez des services entiers en un clic : TikTok, Snapchat, jeux d'argent, streaming et des dizaines d'autres applications, par réseau ou par groupe.
Contrôle parental
Imposez SafeSearch sur Google, Bing et DuckDuckGo, et mettez YouTube en mode restreint. Par groupe, donc une politique distincte pour les appareils des enfants.
DNS chiffré
DNS-over-TLS et DNS-over-HTTPS avec certificat valide. Une adresse DoH propre à chaque appareil, pour que le filtrage continue de fonctionner même en 4G ou sur le wifi public.
Multi-tenant
Une flotte de resolvers partagée dessert plusieurs clients ou sites, en séparation stricte. Idéal pour les MSP et les organisations à plusieurs implantations.
Redondant et auto-réparant
Plusieurs nœuds derrière une IP virtuelle partagée (VRRP). Les groupes peuvent suivre une IP de bâtiment dynamique via DynDNS, si bien qu'une adresse ISP changeante ne met plus rien à l'arrêt.
Journal en direct et rapports
Voyez en temps réel quels domaines sont demandés et bloqués, par client. Filtrez, exportez vers CSV ou un rapport PDF personnalisé, et débloquez en un clic.
Page de blocage
Affichez une page personnalisée à votre image lorsqu'un élément est bloqué, avec une explication du motif et un renvoi vers le service d'assistance. Entièrement personnalisable par client.
Rewrites et forwarders
Noms internes en split-horizon, conditional forwarding vers des zones internes, reverse DNS (PTR) et validation DNSSEC. La boîte à outils complète d'un vrai resolver.
À quoi cela ressemble
Une console épurée que vous pilotez en quelques clics, avec tout à portée de main pour orienter le trafic et en rendre compte.
Tout en un coup d'œil
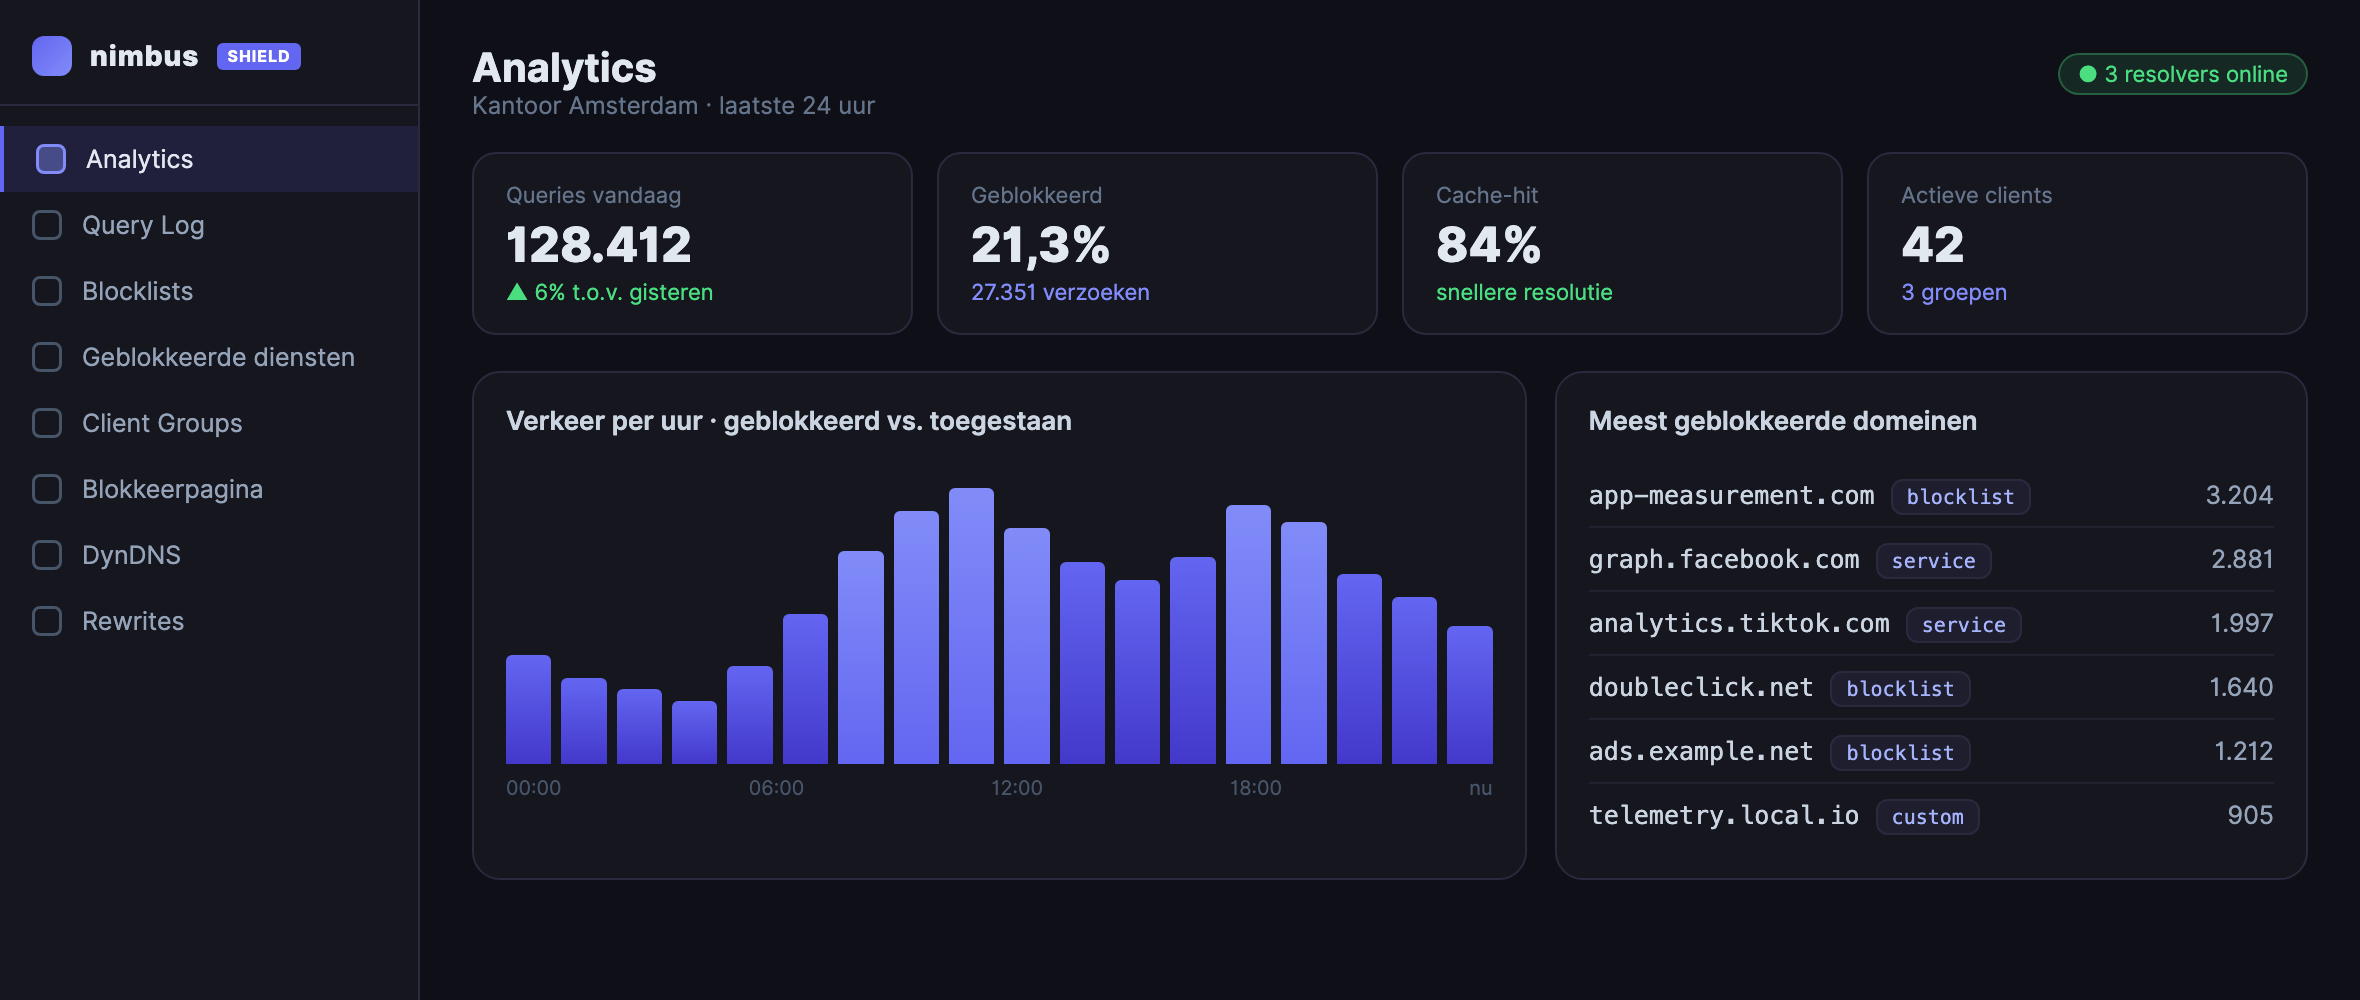
Le tableau de bord montre immédiatement le volume de requêtes et de blocages, l'efficacité du cache et les domaines les plus souvent arrêtés. Par site ou par client.
- Chiffres en temps réel par client ou par implantation
- Domaines et services les plus bloqués
- Trafic par heure dans un graphique clair
Voyez exactement ce qui se passe
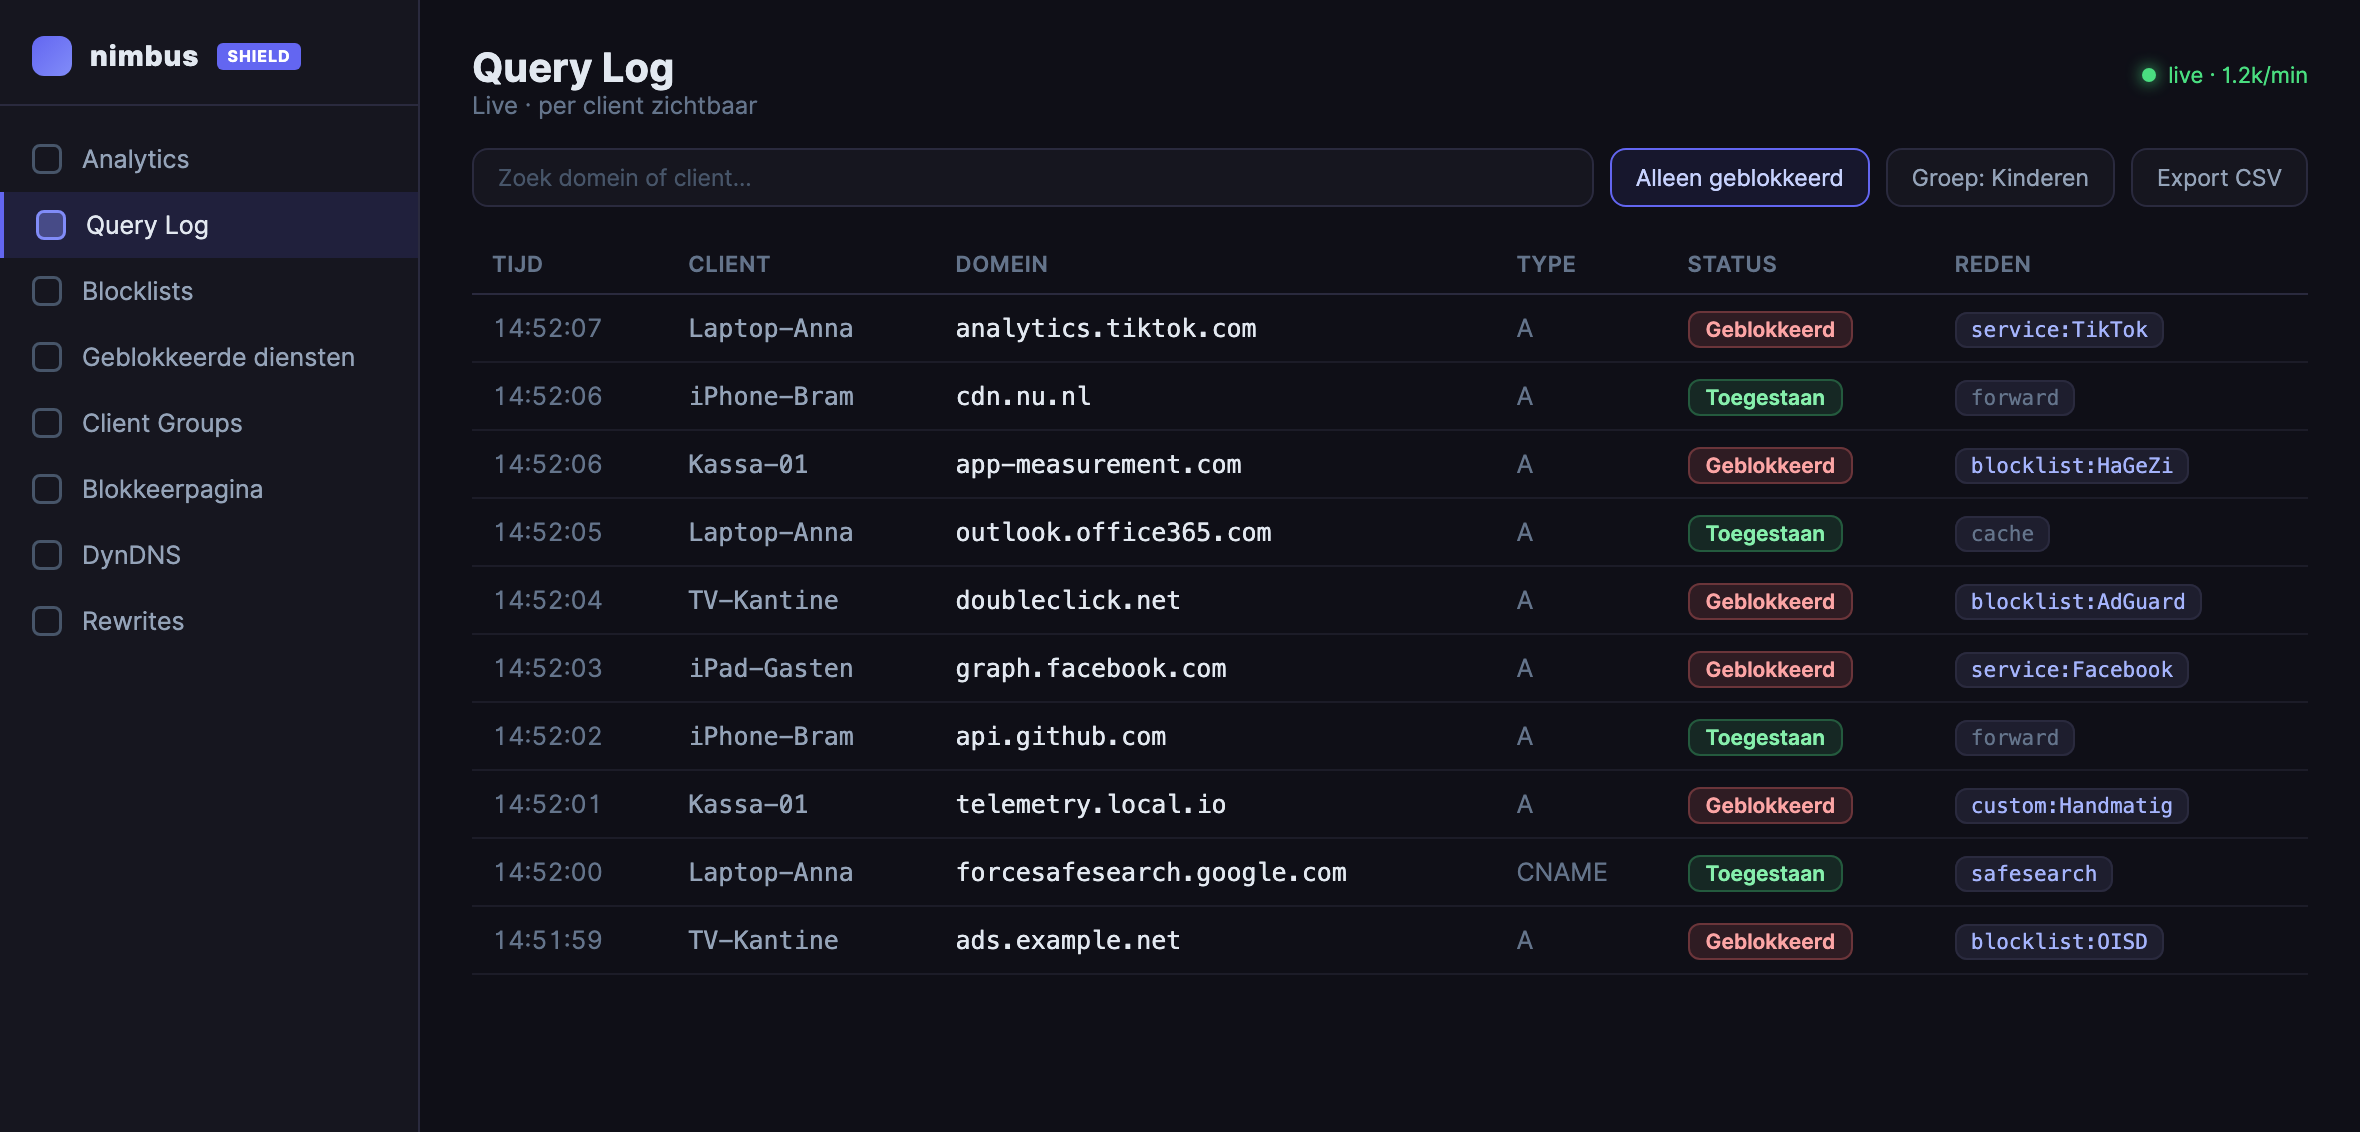
Un journal en direct de chaque requête DNS, par appareil. Filtrez sur bloqué, groupe ou domaine, et débloquez en un clic. Exportez vers CSV ou un rapport PDF personnalisé.
- Traçable par client, même derrière une seule ligne internet
- Motif visible : quelle blocklist ou quel service a correspondu
- Bloquer et débloquer directement depuis le journal
Un blocage qui s'explique
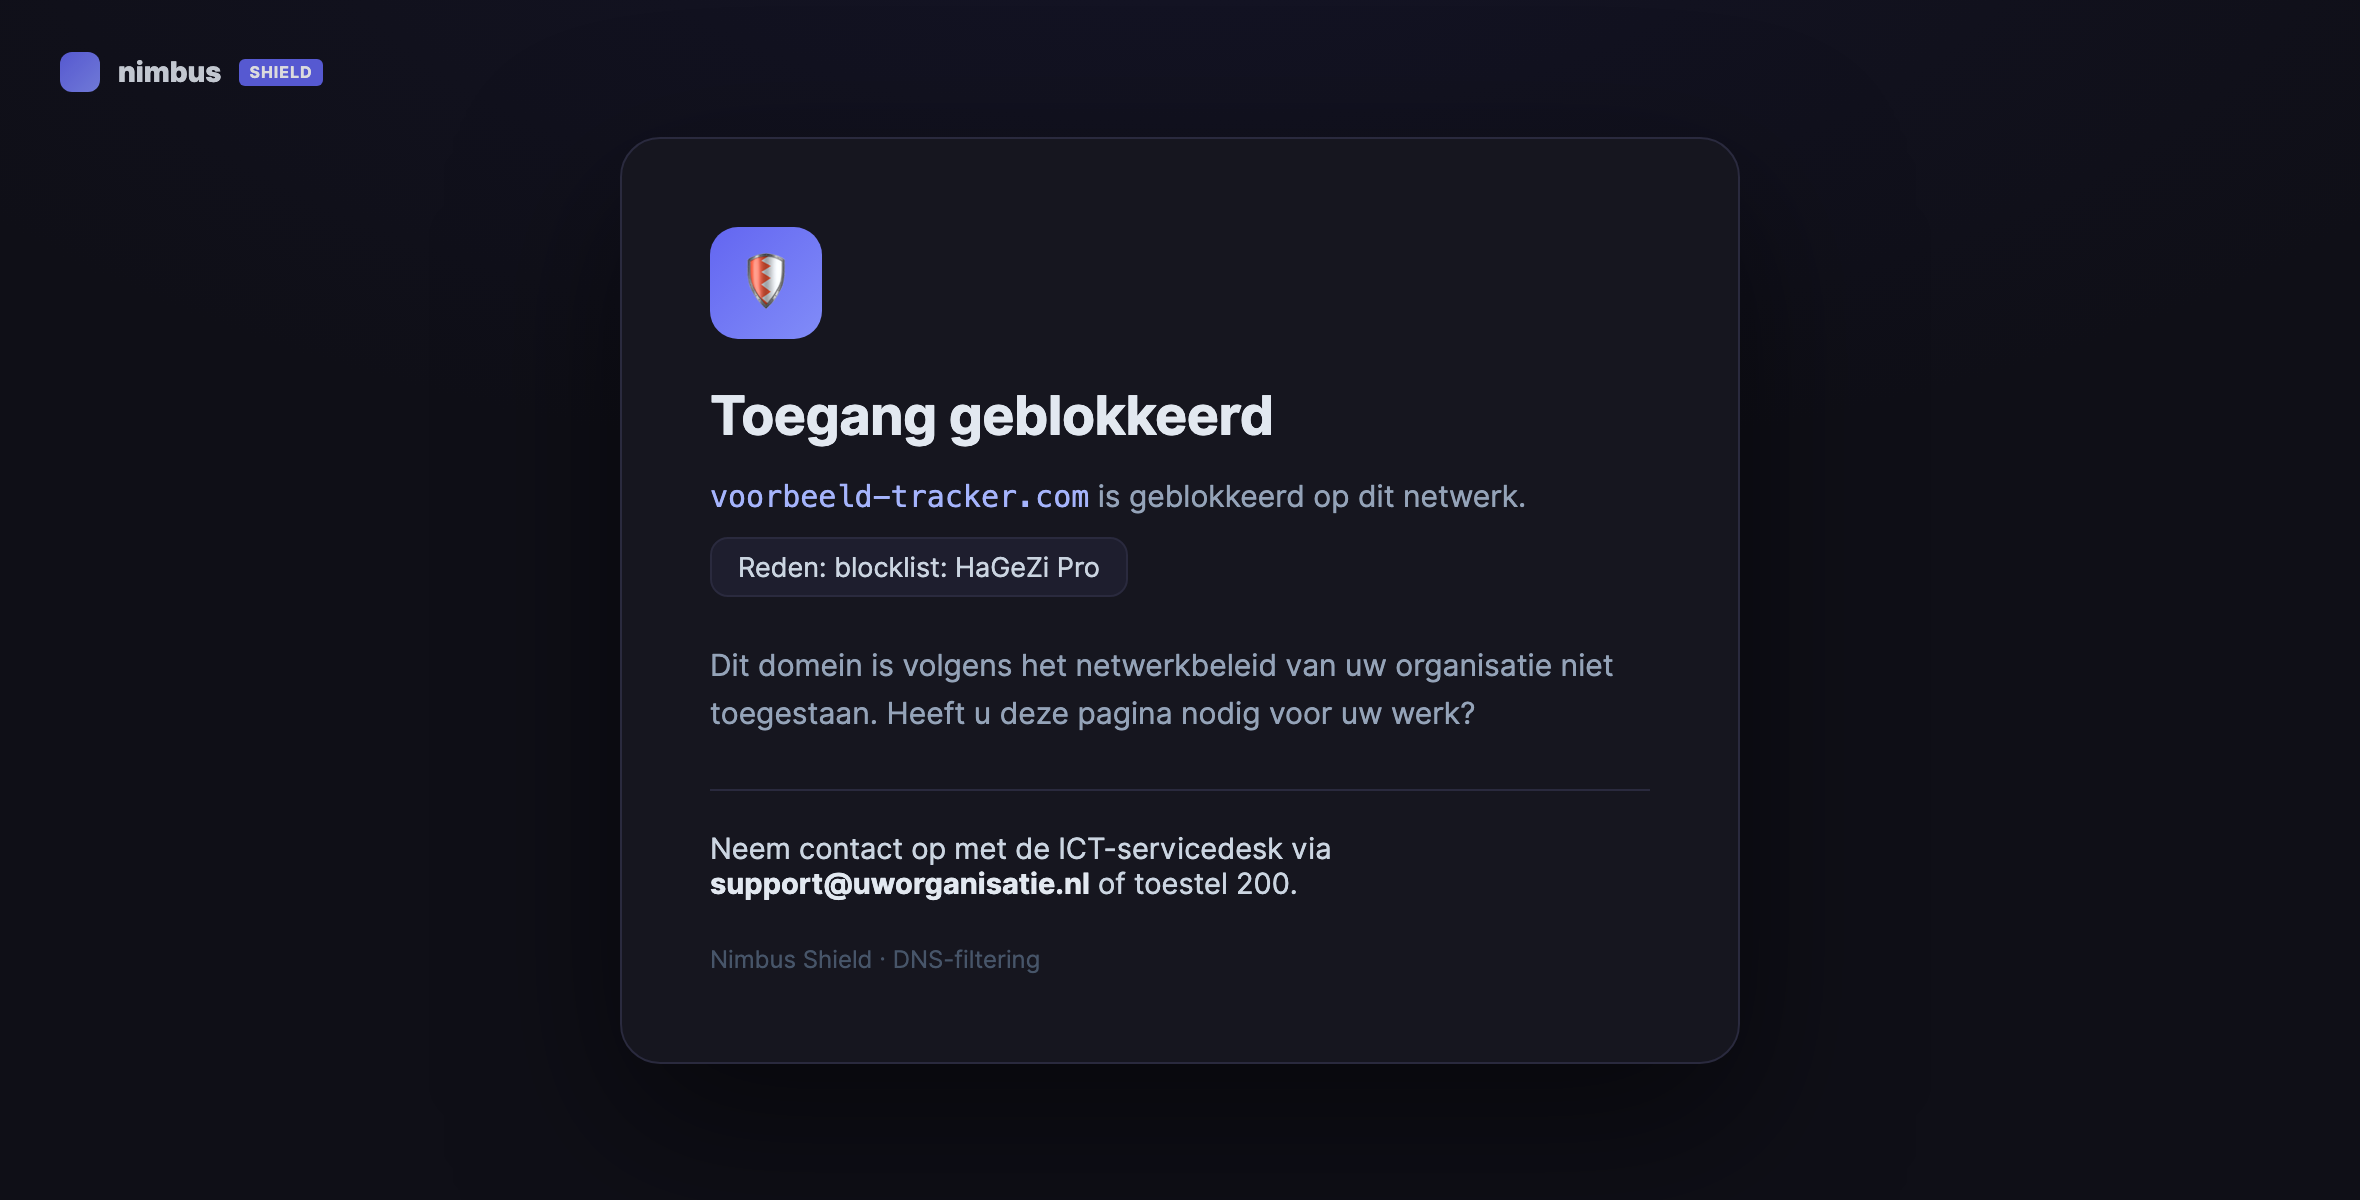
Pas de connexion morte, mais une page soignée à votre image. Les utilisateurs voient pourquoi un élément est bloqué et comment joindre le service d'assistance.
- Titre, texte et coordonnées entièrement personnalisables
- Le motif du blocage est renseigné automatiquement
- Une page dédiée et personnalisée par client
Pourquoi Shield plutôt qu'un simple Pi-hole
Les solutions amateurs fonctionnent à la maison, mais ne s'adaptent pas à plusieurs sites, clients ou exigences de conformité. Shield est conçu dès le départ pour la gestion à distance et l'usage professionnel.
| Fonction | Pi-hole/AdGuard isolé | Nimbus Shield |
|---|---|---|
| Plusieurs clients/sites séparés | limité | ✓ |
| Redondant avec bascule | manuel | ✓ |
| DNS chiffré par appareil | limité | ✓ |
| Authentification unique (SSO) | non | ✓ |
| Rapports et export | basique | ✓ |
| Géré à distance | à faire soi-même | ✓ |
Sous le capot
- Protocoles Do53 (UDP/TCP), DNS-over-TLS, DNS-over-HTTPS, DNSSEC
- Filtrage blocklists, applications bloquées, allow/deny, rewrites, forwarders
- Contrôle SafeSearch, restriction YouTube, politique par groupe
- Gestion console web, multi-tenant, rôles, journal d'audit
- Visibilité query-log en direct, analytics, rapport CSV et PDF
- Déploiement nœuds redondants, VIP VRRP, groupes liés au DynDNS
- Accès Nimbus Gate SSO, profils d'appareils (iPhone, Omada)
Pour qui
PME et bureaux
Protégez chaque appareil du réseau contre les malwares et le phishing, préservez la bande passante et démontrez une politique vérifiable pour les audits et NIS2.
MSP et multi-sites
Gérez tous vos clients depuis une seule console, en séparation stricte, avec des resolvers redondants et des rapports par tenant.
Écoles et familles
Imposez la recherche sécurisée, limitez YouTube et bloquez les applications distrayantes, avec une page d'explication soignée au lieu d'une connexion morte.
Mettez Nimbus Shield au travail pour vous
Nous configurons Shield pour votre réseau ou vos clients, blocklists, politiques et rapports compris. Demandez une démo ou laissez-nous auditer votre configuration DNS actuelle.
Questions fréquentes
Dois-je installer un logiciel sur chaque appareil ?
Non. Vous pointez l'adresse DNS de votre routeur ou de votre DHCP vers Shield, et chaque appareil du réseau est immédiatement protégé. Pour les appareils en déplacement, il existe un profil DoH chiffré par appareil.
Cela fonctionne-t-il aussi en dehors du bureau ?
Oui. Avec DNS-over-HTTPS et une adresse propre à chaque appareil, le filtrage continue de fonctionner en 4G, 5G et sur le wifi public.
Puis-je définir des règles différentes par groupe ?
Oui. Vous créez des groupes de clients (par exemple bureau, invités, enfants) ayant chacun leurs propres blocklists, applications bloquées et contrôle parental.
Que se passe-t-il si un resolver tombe en panne ?
Shield fonctionne en redondance derrière une IP virtuelle partagée, de sorte qu'un second nœud prend le relais sans interruption. Les groupes peuvent en outre suivre une IP de bâtiment changeante via DynDNS.
Puis-je voir ce qui a été bloqué ?
Oui. Il existe un journal en direct par client, avec des analytics et un export vers CSV ou un rapport PDF personnalisé. Le déblocage se fait en un clic depuis le journal.
Est-ce adapté à plusieurs clients ?
Oui. Shield est multi-tenant avec une séparation stricte et une authentification unique, conçu pour les MSP et les organisations à plusieurs implantations.