NIMBUS SUITE · SHIELD
Seguridad DNS que mantiene limpia toda tu red
Nimbus Shield filtra anuncios, rastreadores, malware y apps no deseadas a nivel de red, para cada dispositivo, sin software en los endpoints. Piensa en Pi-hole o AdGuard, pero a nivel empresarial: multi-tenant, redundante, con DNS cifrado, control parental, informes y single sign-on.
De un internet caótico a un tráfico controlado
Los anuncios, los rastreadores y los dominios maliciosos consumen ancho de banda, privacidad y seguridad. Los complementos de endpoint nunca lo cubren todo: invitados, IoT, smart TVs y teléfonos quedan fuera del radar. Shield lo aborda desde el origen, a nivel de DNS, para que cada dispositivo de la red quede protegido automáticamente.
Qué hace Nimbus Shield
Blocklists y catálogo
Elige entre un catálogo seleccionado (StevenBlack, AdGuard, HaGeZi, OISD, listas de phishing y malware) o añade tus propias listas. Actualización automática según el calendario que tú definas.
Bloquear apps
Bloquea servicios completos con un clic: TikTok, Snapchat, apuestas, streaming y decenas de otras apps, por red o por grupo.
Control parental
Impón SafeSearch en Google, Bing y DuckDuckGo, y activa el modo restringido de YouTube. Por grupo, para tener una política aparte para los dispositivos infantiles.
DNS cifrado
DNS-over-TLS y DNS-over-HTTPS con certificado válido. Una dirección DoH propia por dispositivo, para que el filtrado siga funcionando también en 4G o wifi pública.
Multi-tenant
Una única flota de resolvers compartida atiende a varios clientes o ubicaciones, con separación estricta. Ideal para MSPs y organizaciones con varias sedes.
Redundante y self-healing
Varios nodos detrás de una IP virtual compartida (VRRP). Los grupos pueden seguir una IP dinámica del edificio mediante DynDNS, para que un cambio de dirección del ISP ya no deje nada sin servicio.
Registro y reportes en vivo
Consulta en tiempo real qué dominios se solicitan y se bloquean, por cliente. Filtra, exporta a CSV o a un informe PDF con tu marca, y desbloquea con un clic.
Página de bloqueo
Muestra una página propia con tu marca cuando algo se bloquea, con la explicación del motivo y un enlace hacia el servicedesk. Totalmente personalizable por cliente.
Rewrites y forwarders
Nombres internos split-horizon, forwarding condicional hacia zonas internas, DNS inverso (PTR) y validación DNSSEC. La caja de herramientas completa de un verdadero resolver.
Así se ve
Una consola pulida que manejas en unos pocos clics, con todo a mano para dirigir el tráfico y poder justificarlo.
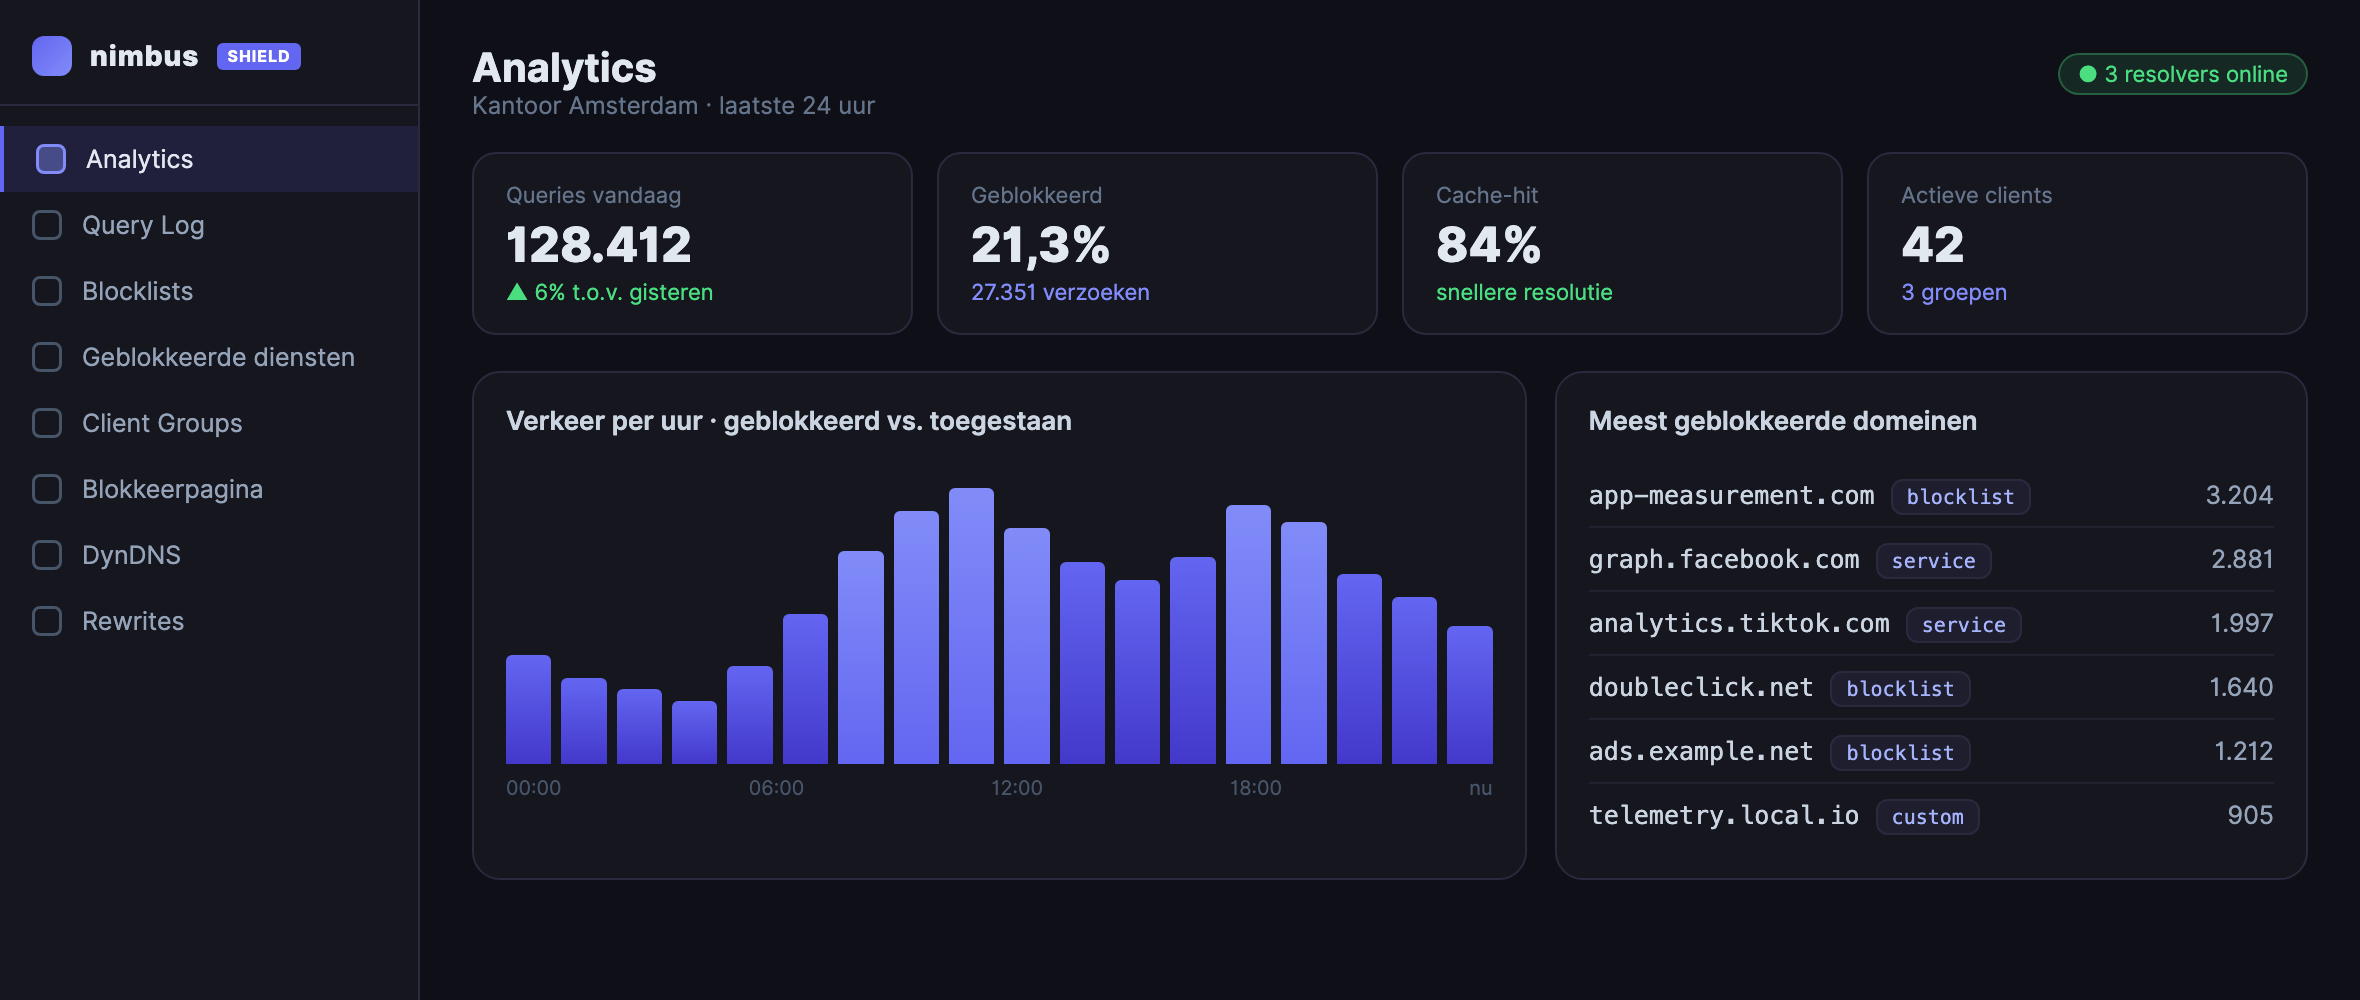
Todo de un vistazo
El panel muestra al instante cuánto se solicita y se bloquea, qué tan bien funciona la caché y qué dominios se detienen con más frecuencia. Por ubicación o por cliente.
- Cifras en tiempo real por cliente o sede
- Dominios y servicios más bloqueados
- Tráfico por hora en un gráfico claro
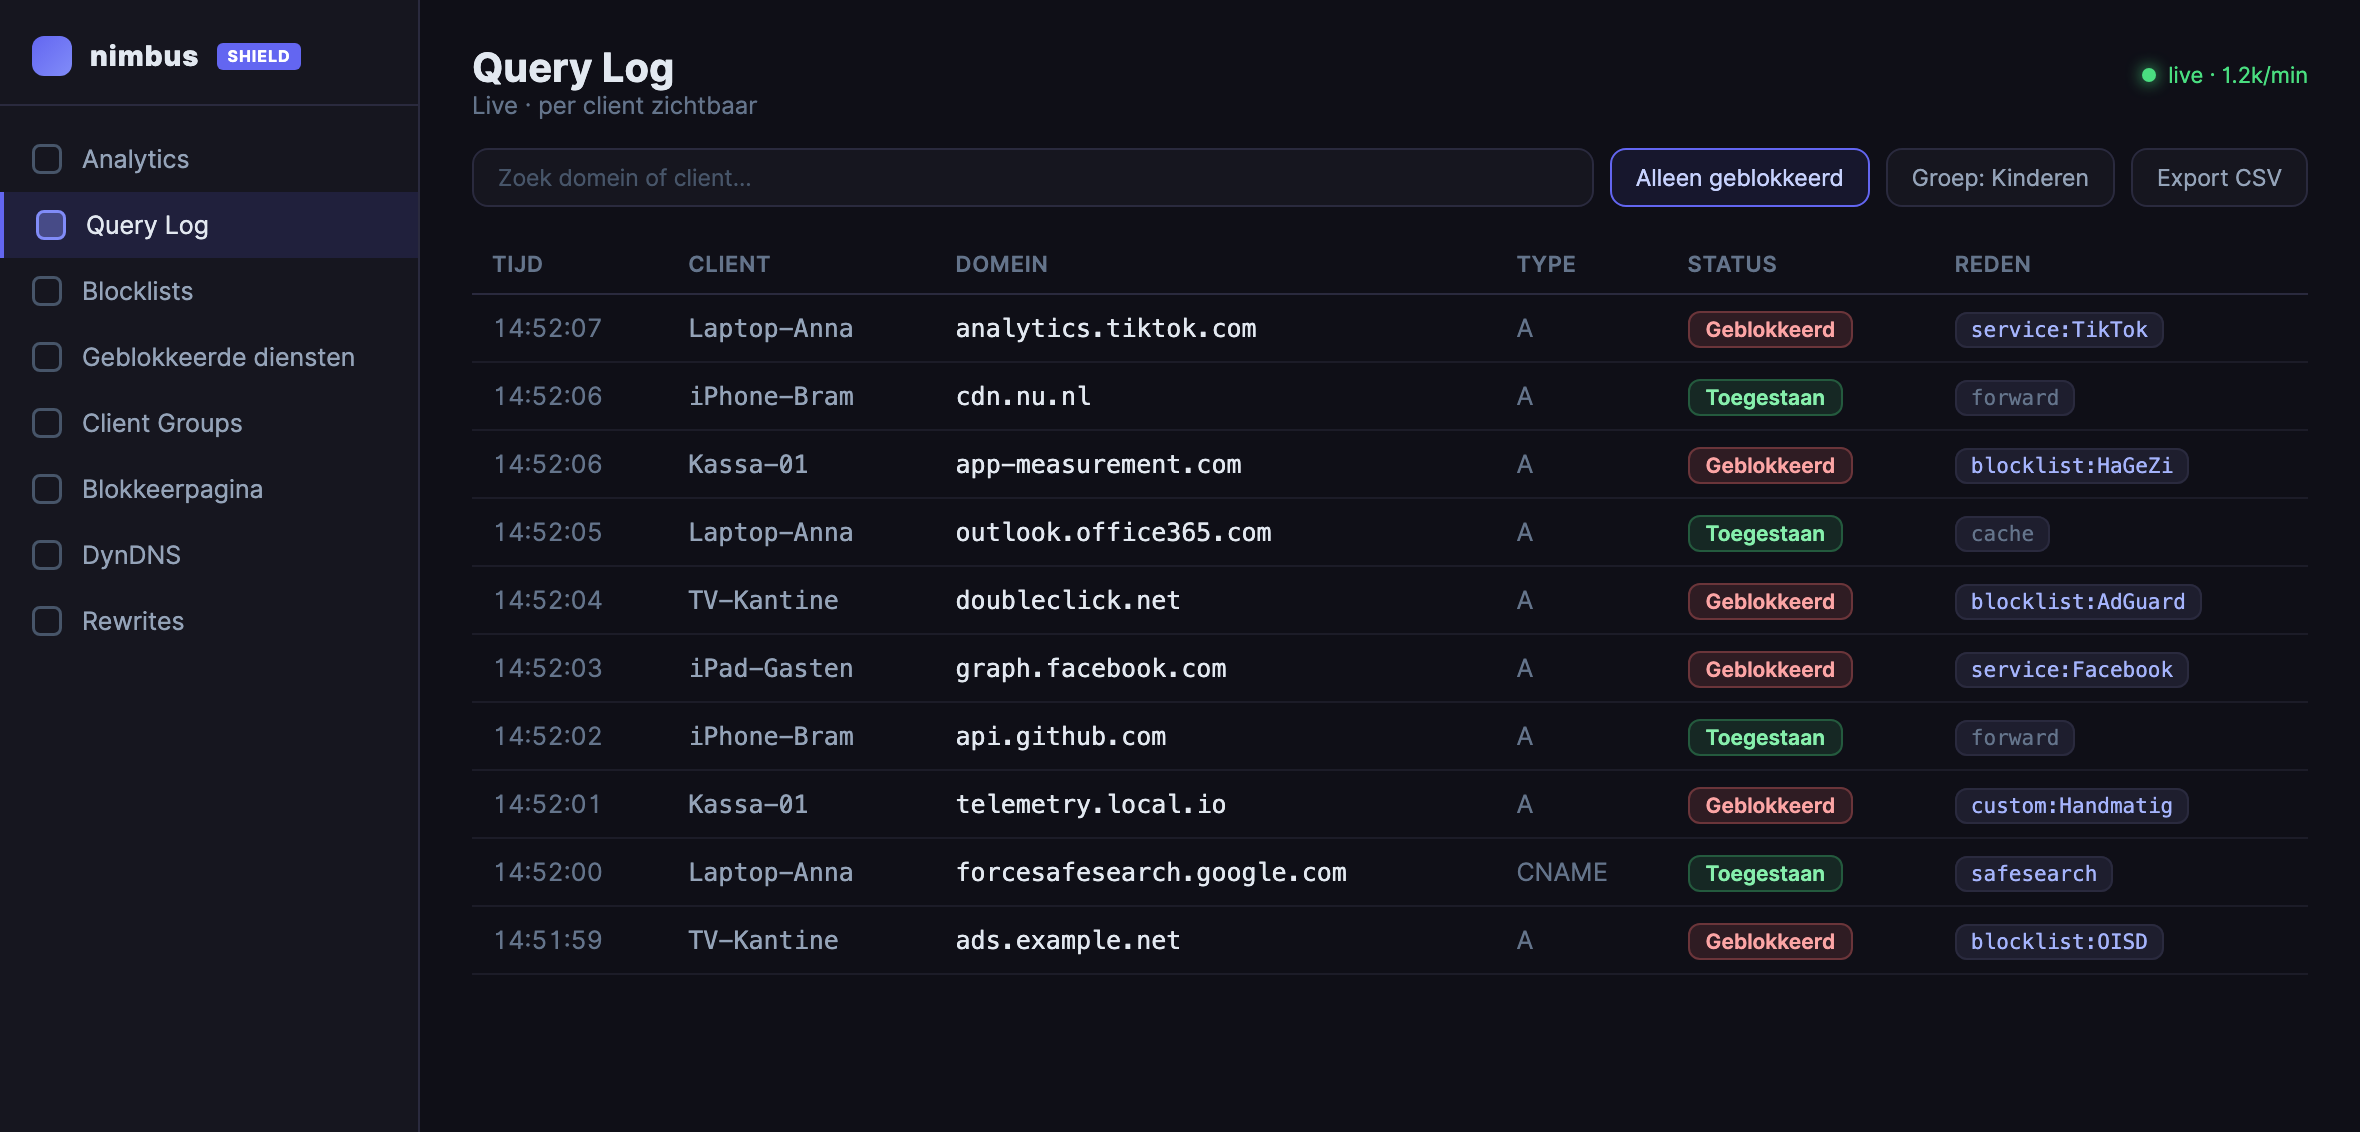
Ve exactamente qué ocurre
Un registro en vivo de cada consulta DNS, por dispositivo. Filtra por bloqueado, grupo o dominio, y desbloquea con un clic. Exporta a CSV o a un informe PDF con tu marca.
- Trazable por cliente, también detrás de una sola línea de internet
- Motivo visible: qué blocklist o servicio coincidió
- Bloquear y desbloquear directamente desde el registro
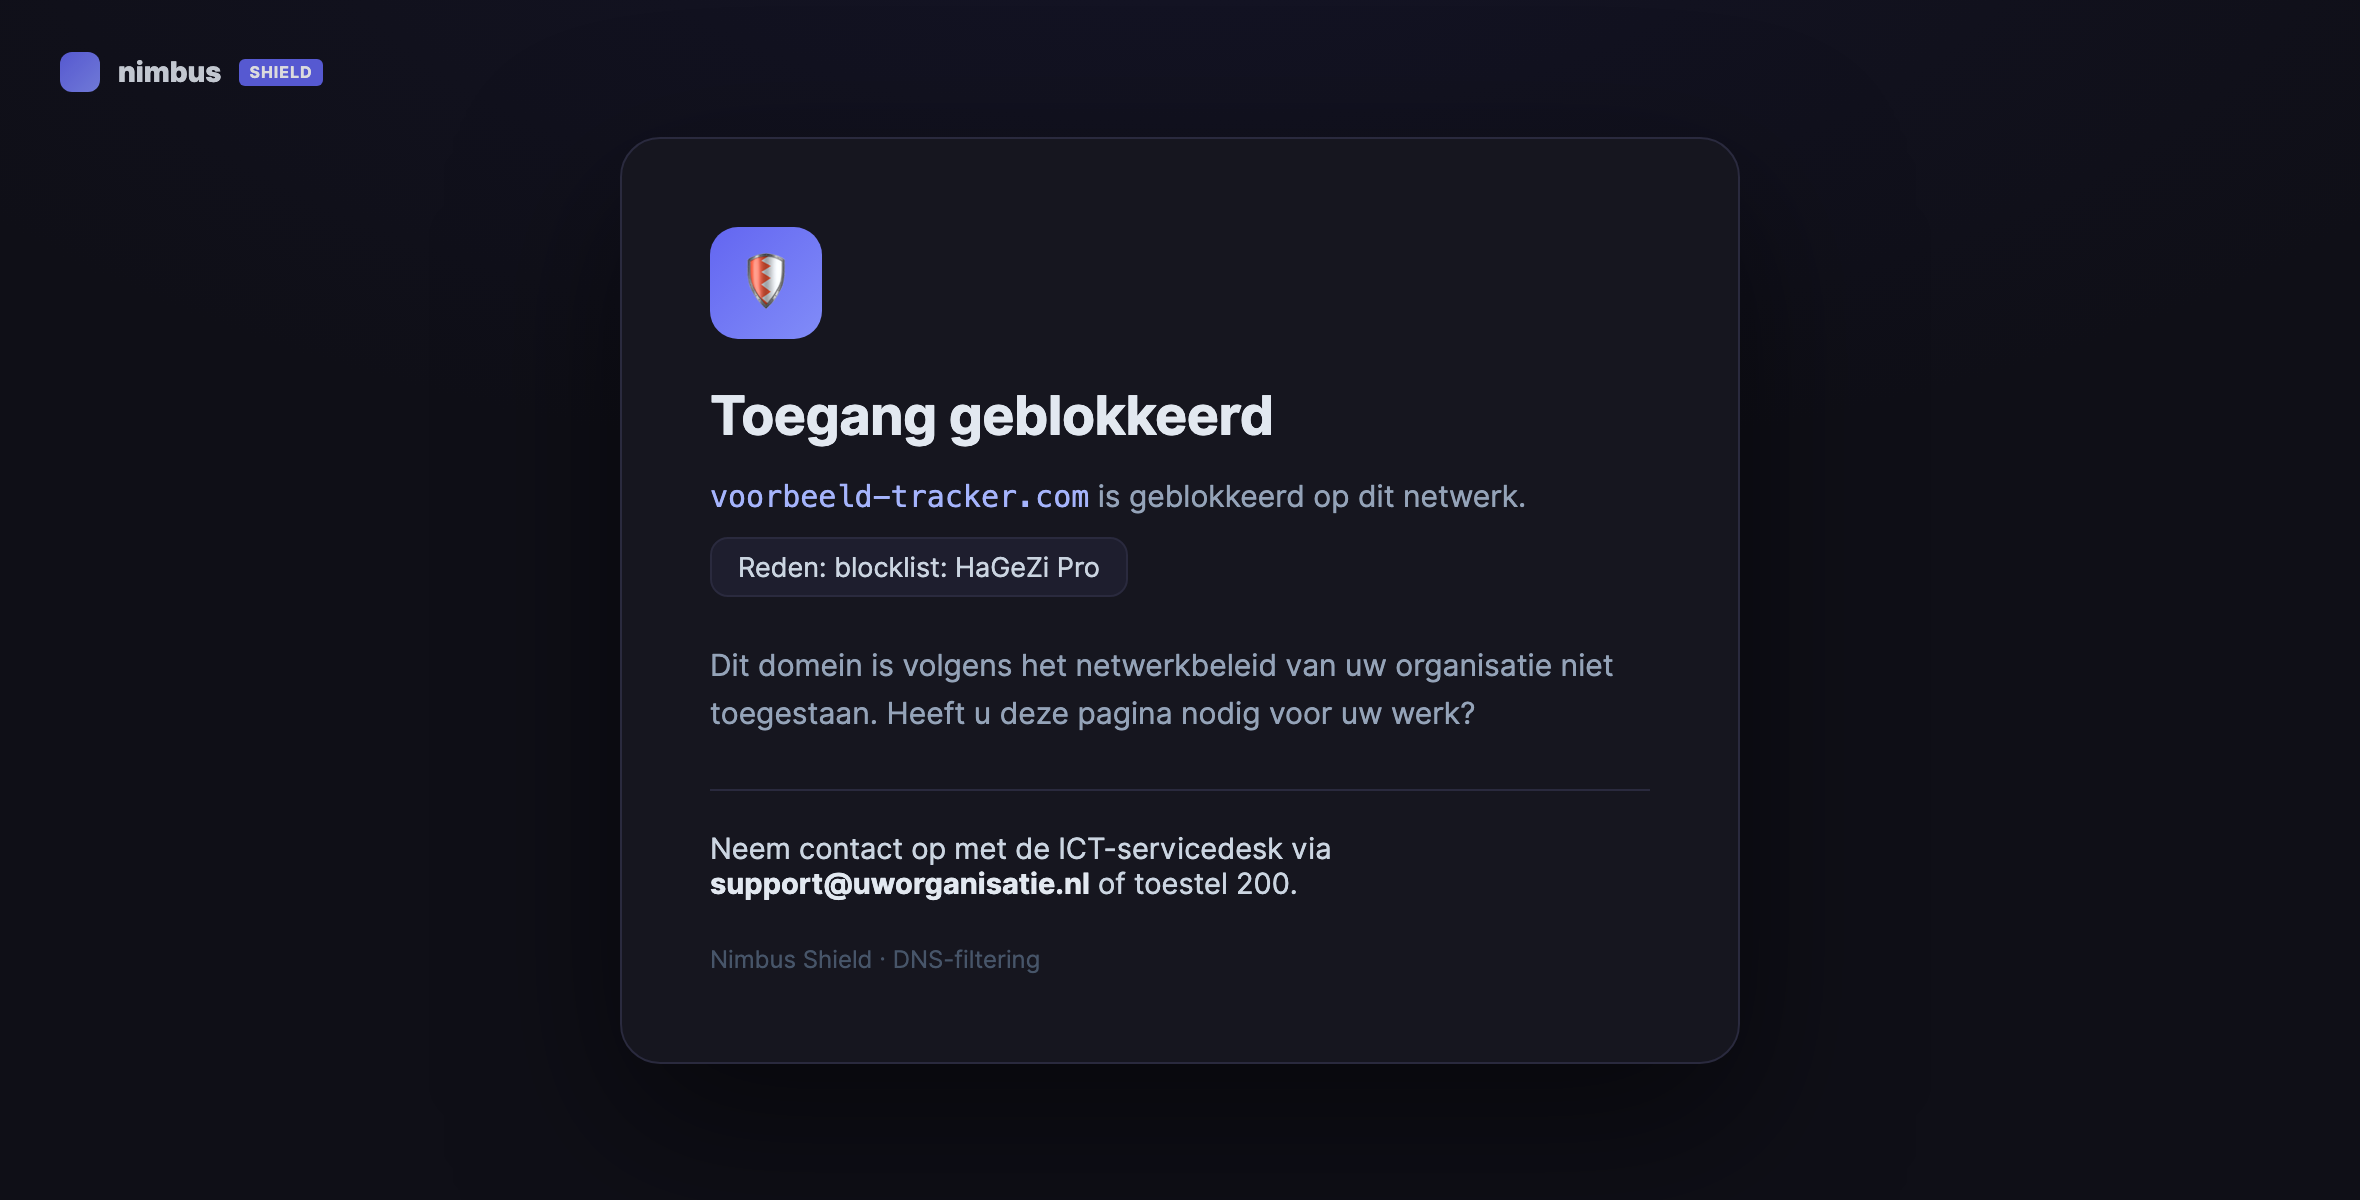
Un bloqueo que explica
No una conexión muerta, sino una página cuidada con tu propia identidad visual. Los usuarios ven por qué algo se ha bloqueado y cómo contactar con el servicedesk.
- Título, texto y datos de contacto configurables por ti
- El motivo del bloqueo se rellena automáticamente
- Una página propia y con tu marca por cliente
Por qué Shield en lugar de un Pi-hole suelto
Las soluciones caseras funcionan en casa, pero no escalan a varias ubicaciones, clientes o requisitos de cumplimiento. Shield se ha construido desde cero para la gestión remota y el uso profesional.
| Función | Pi-hole/AdGuard suelto | Nimbus Shield |
|---|---|---|
| Varios clientes/ubicaciones separados | limitado | ✓ |
| Redundante con failover | manual | ✓ |
| DNS cifrado por dispositivo | limitado | ✓ |
| Single sign-on (SSO) | — | ✓ |
| Informes y exportación | básico | ✓ |
| Gestionado en remoto | por tu cuenta | ✓ |
Bajo el capó
- Protocolos Do53 (UDP/TCP), DNS-over-TLS, DNS-over-HTTPS, DNSSEC
- Filtrado blocklists, apps bloqueadas, allow/deny, rewrites, forwarders
- Supervisión SafeSearch, restricción de YouTube, política por grupo
- Gestión consola web, multi-tenant, roles, registro de auditoría
- Visibilidad query-log en vivo, analítica, informe CSV y PDF
- Despliegue nodos redundantes, VIP con VRRP, grupos vinculados a DynDNS
- Acceso Nimbus Gate SSO, perfiles de dispositivo (iPhone, Omada)
Para quién
Pymes y oficinas
Protege cada dispositivo de la red frente a malware y phishing, mantén libre el ancho de banda y demuestra una política verificable para auditorías y NIS2.
MSPs y múltiples ubicaciones
Gestiona todos los clientes desde una sola consola, con separación estricta, con resolvers redundantes e informes por tenant.
Colegios y familias
Impón la búsqueda segura, restringe YouTube y bloquea apps que distraen, con una página de explicación clara en lugar de una conexión muerta.
Pon Nimbus Shield a trabajar para ti
Configuramos Shield para tu red o tus clientes, incluyendo blocklists, políticas e informes. Solicita una demo o deja que revisemos tu configuración DNS actual.
Preguntas frecuentes
¿Tengo que instalar software en cada dispositivo?
No. Apuntas la dirección DNS de tu router o DHCP hacia Shield, y cada dispositivo de la red queda protegido de inmediato. Para los dispositivos en movilidad hay un perfil DoH cifrado por equipo.
¿Funciona también fuera de la oficina?
Sí. Con DNS-over-HTTPS y una dirección propia por dispositivo, el filtrado sigue funcionando en 4G, 5G y wifi pública.
¿Puedo definir reglas diferentes por grupo?
Sí. Creas grupos de clientes (por ejemplo oficina, invitados, niños) cada uno con sus propias blocklists, apps bloqueadas y control parental.
¿Qué pasa si un resolver falla?
Shield funciona de forma redundante detrás de una IP virtual compartida, para que un segundo nodo tome el relevo sin interrupciones. Además, los grupos pueden seguir una IP del edificio cambiante mediante DynDNS.
¿Puedo ver qué se ha bloqueado?
Sí. Hay un registro en vivo por cliente, con analítica y exportación a CSV o a un informe PDF con tu marca. Desbloquear se puede hacer con un clic desde el registro.
¿Es adecuado para varios clientes?
Sí. Shield es multi-tenant con separación estricta y single sign-on, diseñado para MSPs y organizaciones con varias sedes.