NIMBUS SUITE · SHIELD
DNS-Sicherheit, die Ihr gesamtes Netzwerk sauber hält
Nimbus Shield filtert Werbung, Tracker, Malware und unerwünschte Apps auf Netzwerkebene, für jedes Gerät, ohne Software auf den Endpunkten. Denken Sie an Pi-hole oder AdGuard, aber in der Enterprise-Variante: mandantenfähig, redundant, mit verschlüsseltem DNS, elterlicher Kontrolle, Reporting und Single Sign-on.
Von chaotischem Internet zu kontrolliertem Datenverkehr
Werbung, Tracker und bösartige Domains kosten Bandbreite, Privatsphäre und Sicherheit. Endpoint-Plugins decken nie alles ab: Gäste, IoT, Smart-TVs und Telefone bleiben außen vor. Shield packt es an der Quelle an, auf DNS-Ebene, sodass jedes Gerät im Netzwerk automatisch geschützt ist.
Was Nimbus Shield leistet
Blocklists und Katalog
Wählen Sie aus einem kuratierten Katalog (StevenBlack, AdGuard, HaGeZi, OISD, Phishing- und Malware-Listen) oder fügen Sie eigene Listen hinzu. Automatische Aktualisierung nach einem Zeitplan, den Sie selbst festlegen.
Apps blockieren
Blockieren Sie ganze Dienste mit einem Klick: TikTok, Snapchat, Glücksspiel, Streaming und Dutzende weiterer Apps, pro Netzwerk oder pro Gruppe.
Elterliche Kontrolle
Erzwingen Sie SafeSearch bei Google, Bing und DuckDuckGo und schalten Sie YouTube in den eingeschränkten Modus. Pro Gruppe, also eine separate Richtlinie für Kindergeräte.
Verschlüsseltes DNS
DNS-over-TLS und DNS-over-HTTPS mit gültigem Zertifikat. Pro Gerät eine eigene DoH-Adresse, sodass die Filterung auch bei 4G oder öffentlichem WLAN weiterhin funktioniert.
Mandantenfähig
Eine gemeinsame Resolver-Flotte bedient mehrere Kunden oder Standorte, strikt getrennt. Ideal für MSPs und Organisationen mit mehreren Niederlassungen.
Redundant und selbstheilend
Mehrere Nodes hinter einer gemeinsamen virtuellen IP (VRRP). Gruppen können einer dynamischen Gebäude-IP über DynDNS folgen, sodass eine wechselnde ISP-Adresse nichts mehr lahmlegt.
Live-Protokoll und Reporting
Sehen Sie in Echtzeit, welche Domains abgefragt und blockiert werden, pro Client. Filtern, exportieren nach CSV oder in ein gebrandetes PDF-Reporting, und mit einem Klick entsperren.
Blockierseite
Zeigen Sie eine eigene, gebrandete Seite an, wenn etwas blockiert wird, mit einer Erklärung warum und einem Verweis auf den Servicedesk. Vollständig anpassbar pro Kunde.
Rewrites und Forwarder
Interne Split-Horizon-Namen, Conditional Forwarding an interne Zonen, Reverse DNS (PTR) und DNSSEC- Validierung. Der komplette Werkzeugkasten eines echten Resolvers.
So sieht es aus
Eine aufgeräumte Konsole, die Sie mit wenigen Klicks bedienen, mit allem griffbereit, um Datenverkehr zu steuern und nachvollziehbar zu machen.
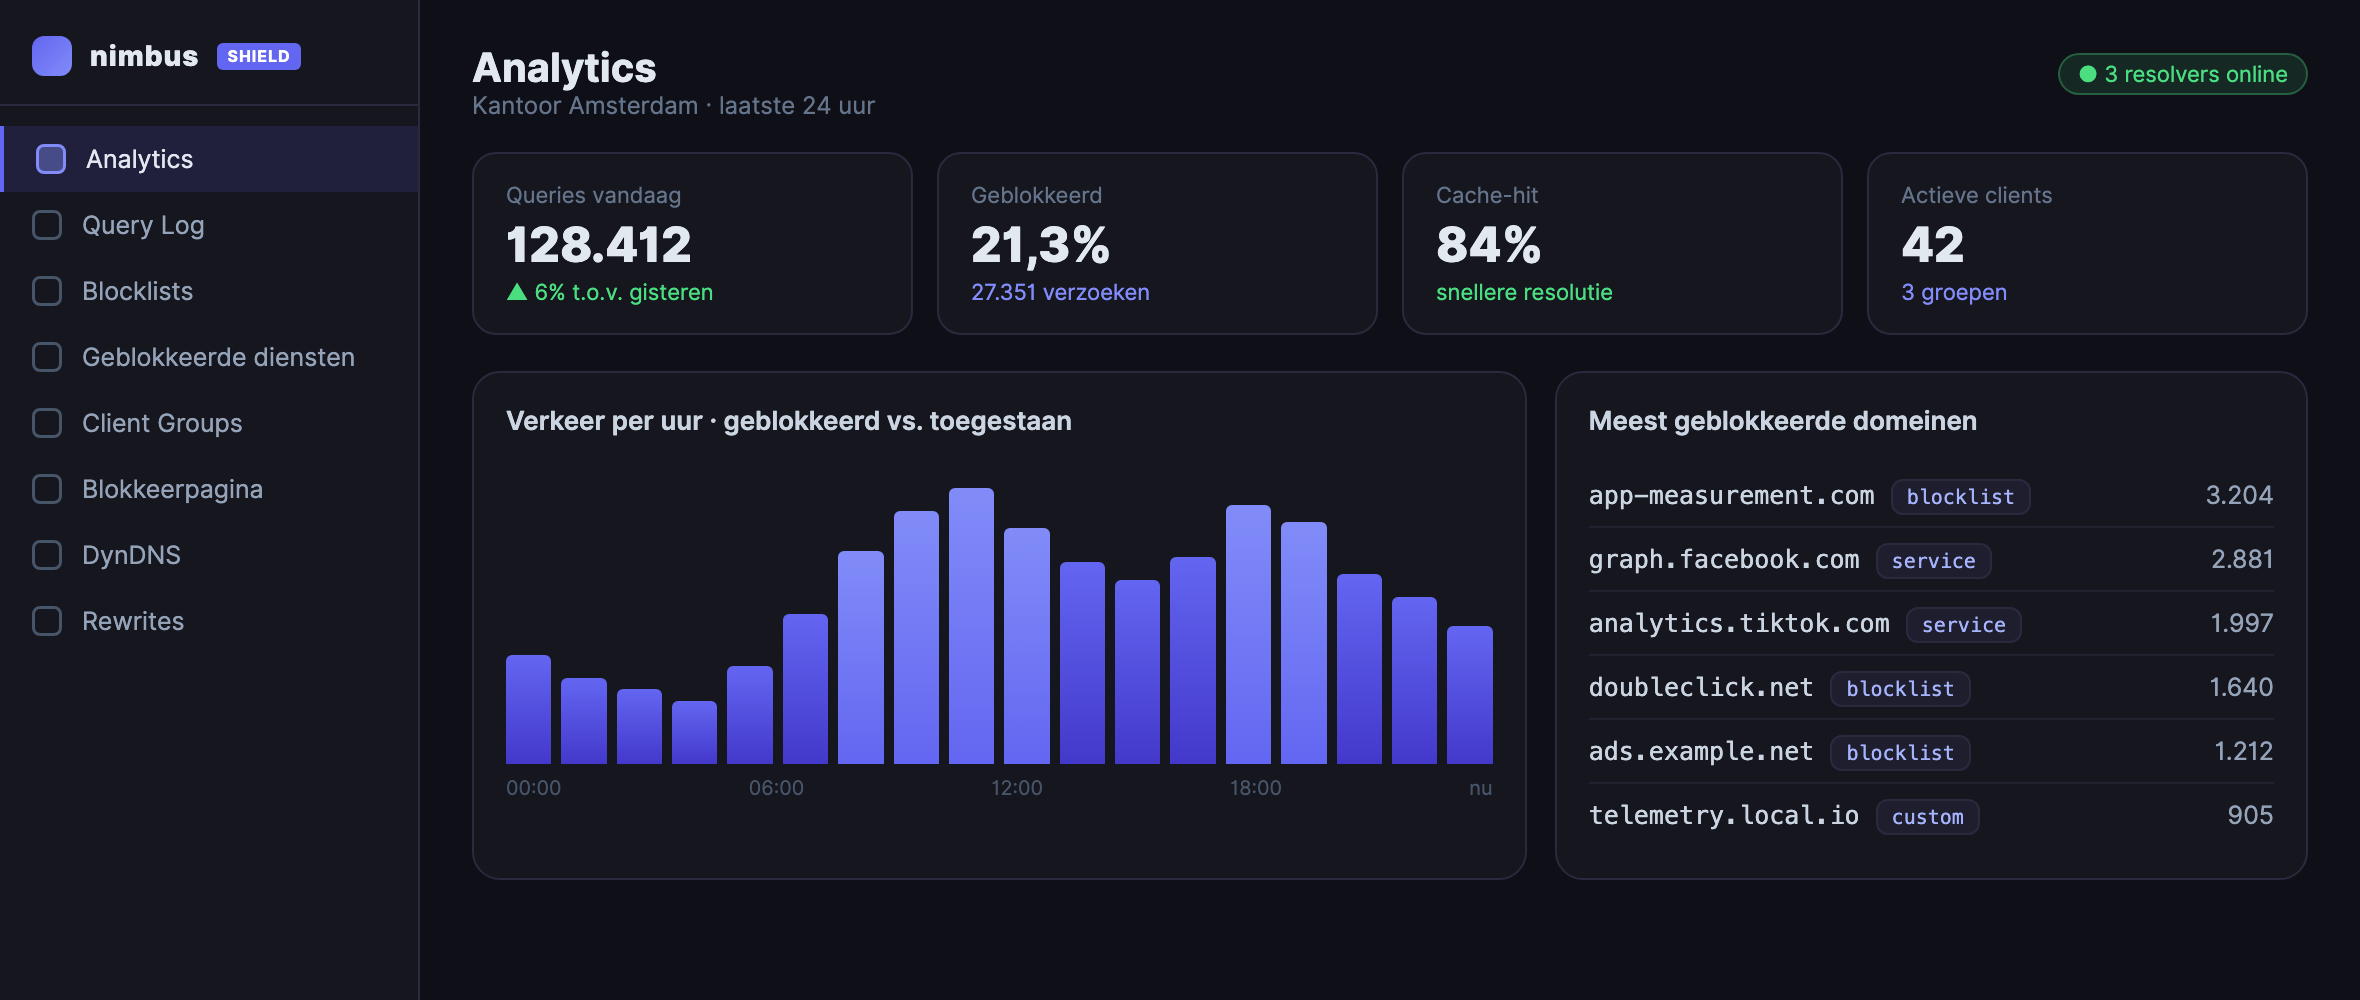
Alles auf einen Blick
Das Dashboard zeigt sofort, wie viel abgefragt und blockiert wird, wie gut der Cache arbeitet und welche Domains am häufigsten aufgehalten werden. Pro Standort oder Kunde.
- Echtzeitzahlen pro Kunde oder Niederlassung
- Meistblockierte Domains und Dienste
- Datenverkehr pro Stunde in einem übersichtlichen Diagramm
Sehen Sie genau, was passiert
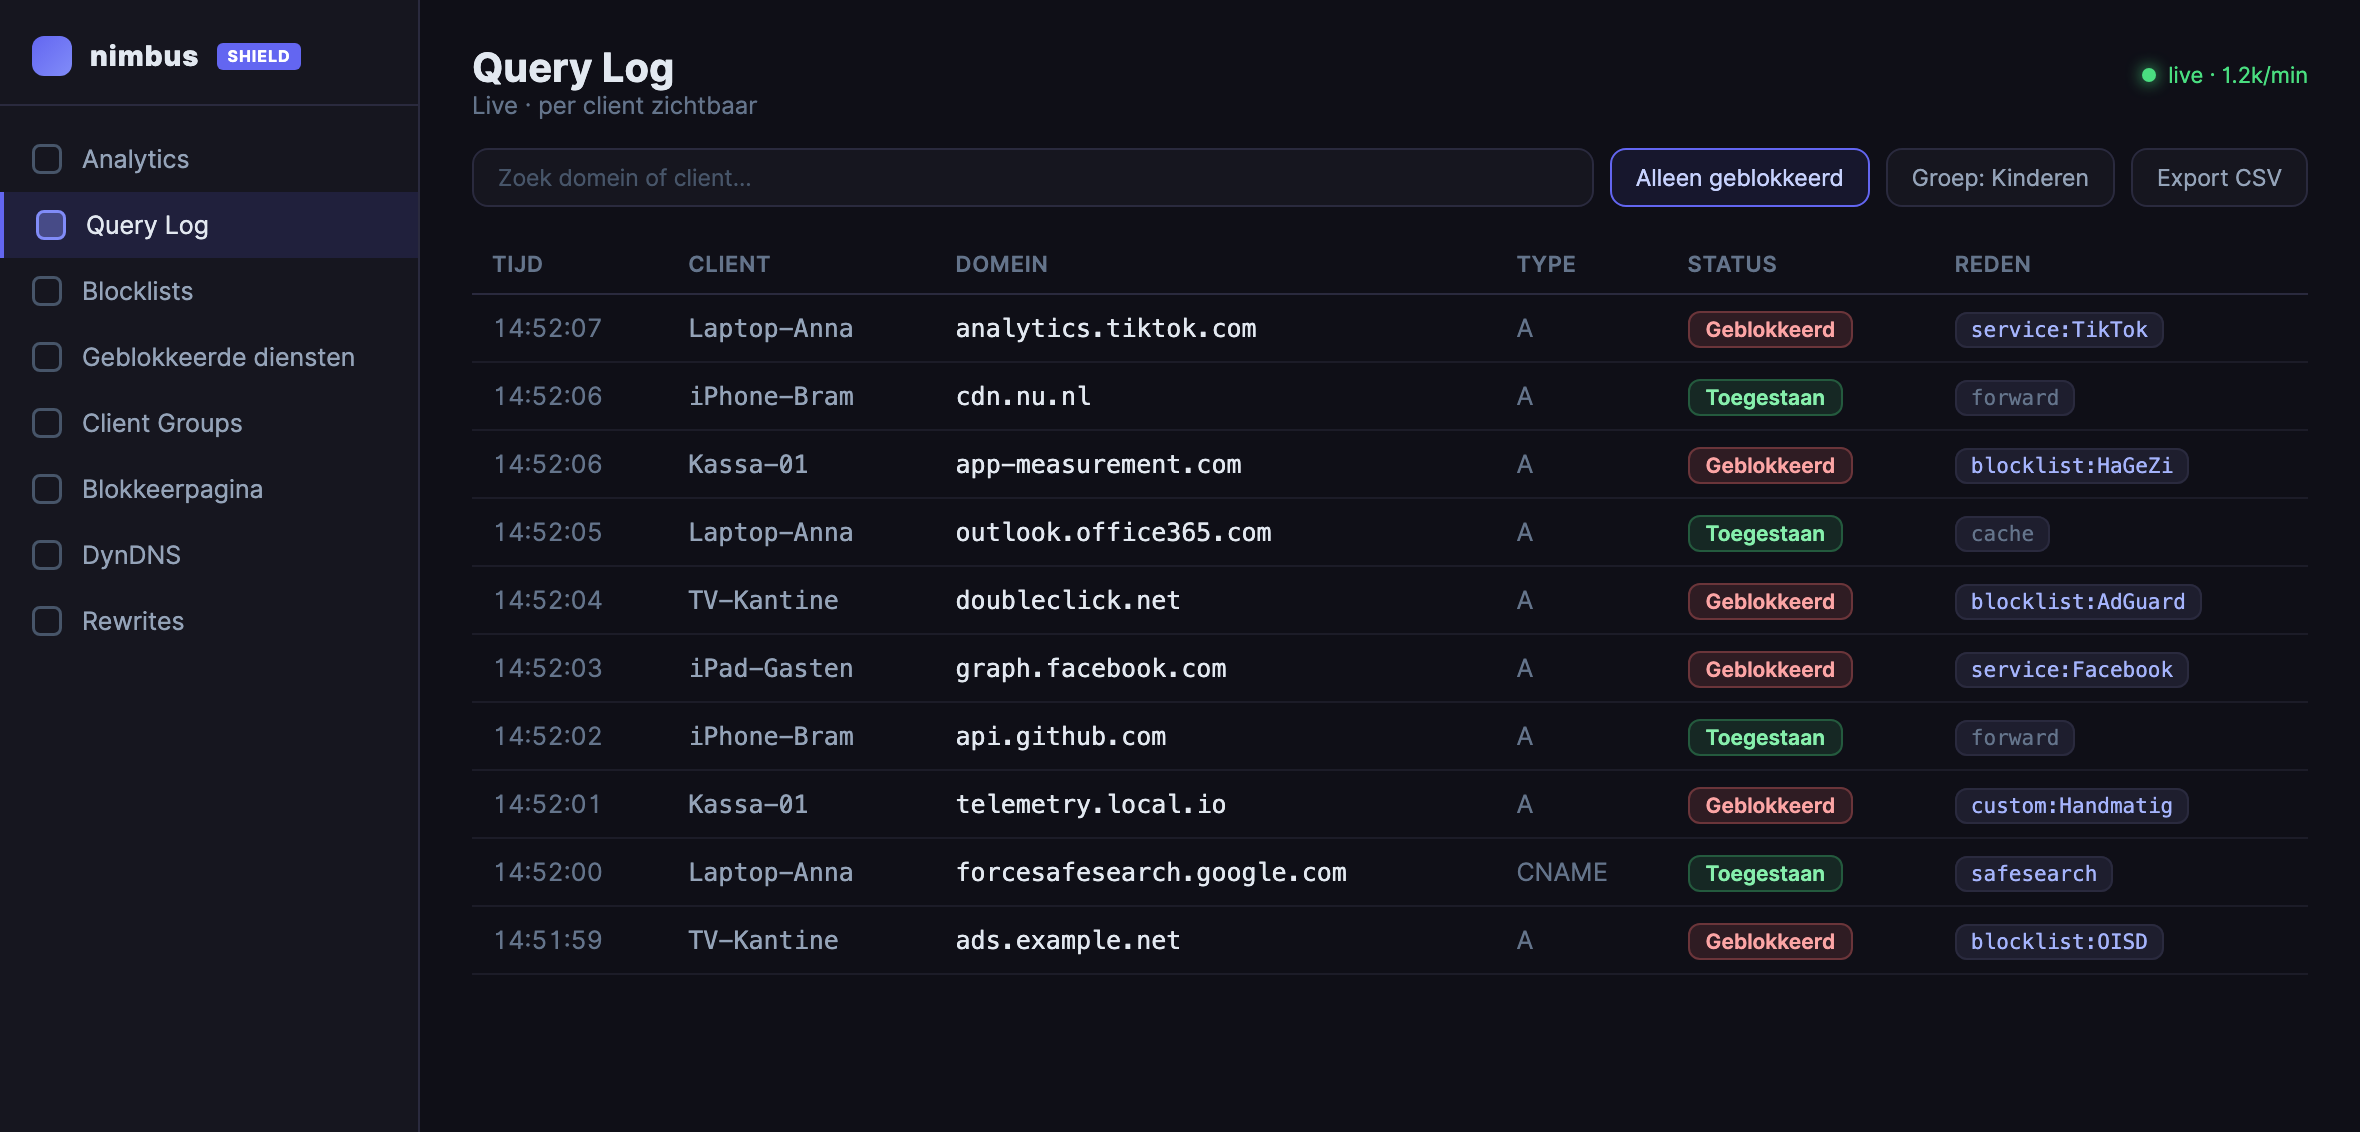
Ein Live-Protokoll jeder DNS-Anfrage, pro Gerät. Filtern Sie nach blockiert, Gruppe oder Domain und geben Sie mit einem Klick wieder frei. Exportieren Sie nach CSV oder in einen gebrandeten PDF-Bericht.
- Pro Client nachvollziehbar, auch hinter einer Internetleitung
- Grund sichtbar: welche Blocklist oder welcher Dienst zutraf
- Blockieren und Freigeben direkt aus dem Protokoll
Eine Blockade, die erklärt
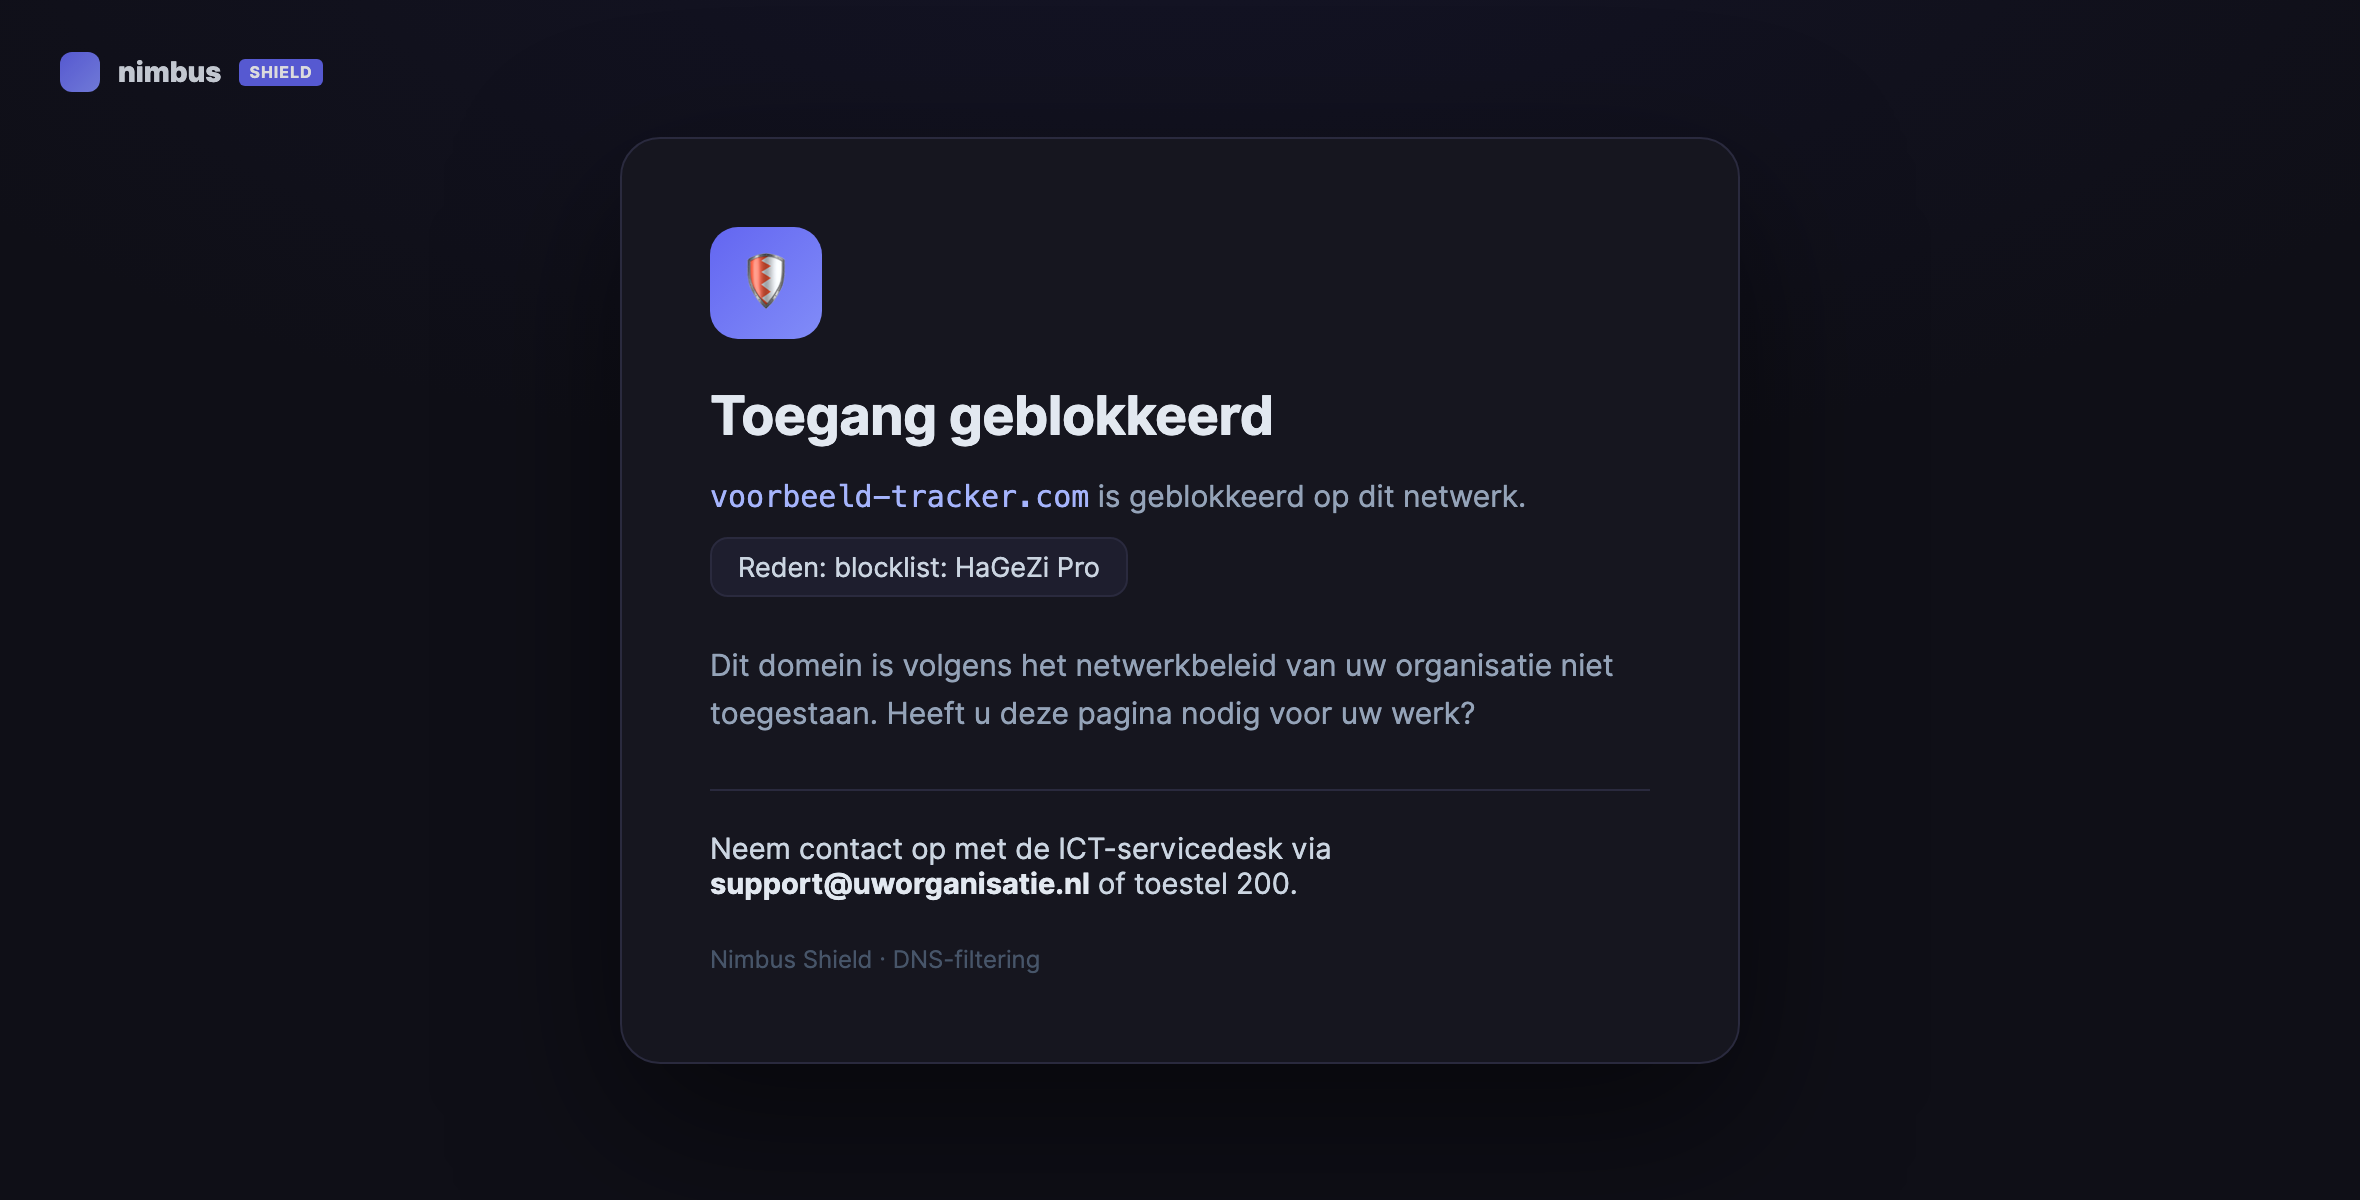
Keine tote Verbindung, sondern eine saubere Seite in Ihrem eigenen Corporate Design. Nutzer sehen, warum etwas blockiert wurde und wie sie den Servicedesk erreichen.
- Titel, Text und Kontaktdaten selbst einstellbar
- Der Grund der Blockade wird automatisch eingetragen
- Pro Kunde eine eigene, gebrandete Seite
Warum Shield statt eines einzelnen Pi-hole
Hobby-Lösungen funktionieren zu Hause, skalieren aber nicht auf mehrere Standorte, Kunden oder Compliance-Anforderungen. Shield ist von Grund auf für Remote-Verwaltung und geschäftlichen Einsatz gebaut.
| Funktion | Einzelnes Pi-hole/AdGuard | Nimbus Shield |
|---|---|---|
| Mehrere Kunden/Standorte getrennt | begrenzt | ✓ |
| Redundant mit Failover | Handarbeit | ✓ |
| Verschlüsseltes DNS pro Gerät | begrenzt | ✓ |
| Single Sign-on (SSO) | — | ✓ |
| Reporting und Export | rudimentär | ✓ |
| Remote verwaltet | selbst machen | ✓ |
Unter der Haube
- Protokolle Do53 (UDP/TCP), DNS-over-TLS, DNS-over-HTTPS, DNSSEC
- Filterung Blocklists, gesperrte Apps, Allow/Deny, Rewrites, Forwarder
- Kontrolle SafeSearch, YouTube-Einschränkung, Richtlinien pro Gruppe
- Verwaltung Webkonsole, mandantenfähig, Rollen, Audit-Log
- Sichtbarkeit Live-Query-Log, Analytics, CSV- und PDF-Reporting
- Rollout redundante Nodes, VRRP-VIP, DynDNS-gekoppelte Gruppen
- Zugriff Nimbus Gate SSO, Geräteprofile (iPhone, Omada)
Für wen
KMU und Büros
Schützen Sie jedes Gerät im Netzwerk vor Malware und Phishing, halten Sie Bandbreite frei und weisen Sie eine nachvollziehbare Richtlinie für Audits und NIS2 nach.
MSPs und mehrere Standorte
Verwalten Sie alle Kunden über eine Konsole, strikt getrennt, mit redundanten Resolvern und Reporting pro Mandant.
Schulen und Familien
Erzwingen Sie sicheres Suchen, schränken Sie YouTube ein und blockieren Sie ablenkende Apps, mit einer sauberen Erklärungsseite statt einer toten Verbindung.
Setzen Sie Nimbus Shield für sich ein
Wir richten Shield für Ihr Netzwerk oder Ihre Kunden ein, inklusive Blocklists, Richtlinien und Reporting. Fordern Sie eine Demo an oder lassen Sie uns Ihre aktuelle DNS-Konfiguration durchleuchten.
Häufig gestellte Fragen
Muss ich auf jedem Gerät Software installieren?
Nein. Sie richten die DNS-Adresse Ihres Routers oder DHCP auf Shield, und jedes Gerät im Netzwerk ist sofort geschützt. Für Geräte unterwegs gibt es ein verschlüsseltes DoH-Profil pro Gerät.
Funktioniert es auch außerhalb des Büros?
Ja. Mit DNS-over-HTTPS und einer eigenen Adresse pro Gerät funktioniert die Filterung weiterhin bei 4G, 5G und öffentlichem WLAN.
Kann ich unterschiedliche Regeln pro Gruppe festlegen?
Ja. Sie erstellen Client-Gruppen (zum Beispiel Büro, Gäste, Kinder) mit jeweils eigenen Blocklists, gesperrten Apps und elterlicher Kontrolle.
Was passiert, wenn ein Resolver ausfällt?
Shield läuft redundant hinter einer gemeinsamen virtuellen IP, sodass ein zweiter Node nahtlos übernimmt. Gruppen können außerdem einer wechselnden Gebäude-IP über DynDNS folgen.
Kann ich sehen, was blockiert wurde?
Ja. Es gibt ein Live-Protokoll pro Client, mit Analytics und Export nach CSV oder in ein gebrandetes PDF-Reporting. Das Entsperren geht mit einem Klick aus dem Protokoll.
Ist es für mehrere Kunden geeignet?
Ja. Shield ist mandantenfähig mit strikter Trennung und Single Sign-on, entwickelt für MSPs und Organisationen mit mehreren Niederlassungen.